建议个人使用,不建议使用53端口,尽量使用DOH解析.
放行5555 853端口
服务器ssh运行一下命令安装镜像和容器
docker run --name adguardhome\
    --restart unless-stopped\
    -v /root/adguardhome/conf:/opt/adguardhome/conf \
    -v /www/sites/www.xx.com/ssl:/opt/adguardhome/ssl \
    -p 127.0.0.1:2300:80/tcp\
    -p 127.0.0.1:2443:443/tcp\
    -p 2301:3000/tcp\
    -d adguard/adguardhome
反代设置:
/query  https://127.0.0.1:2443
/admin/  http://127.0.0.1:2300/
/
或者:
3.打开ip:2301管理面板(管理面板设置端口-尽量避开80端口设置为其他防止被扫描,设置成功后可以删除此端口)
4.设置
绑定域名:dns.xx.com
上游DNS -DOT/DOH //隐私要求高可以去掉前两个dns,或者干脆使用cloudflare的dns
223.6.6.6
223.5.5.5
tls://dns.alidns.com
https://dns.alidns.com/dns-query
Bootstrap DNS 服务器
223.5.5.5
223.6.6.6
开启doh需要证书,你可以在后台添加对应的映射后的证书地址,也就是这个映射关系:`/www/sites/www.xx.com/ssl:/opt/adguardhome/ssl`,查看本地ssl目录下的ssl证书路径,然后把路径替换为docker映射的ssl路径,添加对应公钥和私钥.
5:nginx反向代理到docker对应的外部端口
7.现在可以使用 DOT:dns.xx.com DOH: https://dns.xx.com/dns-query
docker通过反代获取真实ip,需要在配置文件中 trusted_proxies 中添加对应的局域网地址,比如
```
- 127.0.0.0/8
- ::1/128
- 172.17.0.0/24
```
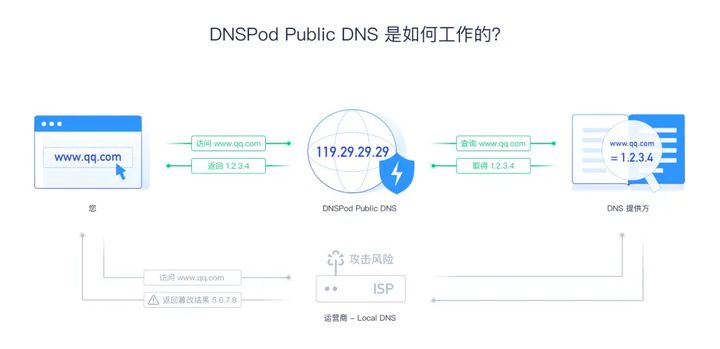
附:doh协议流程